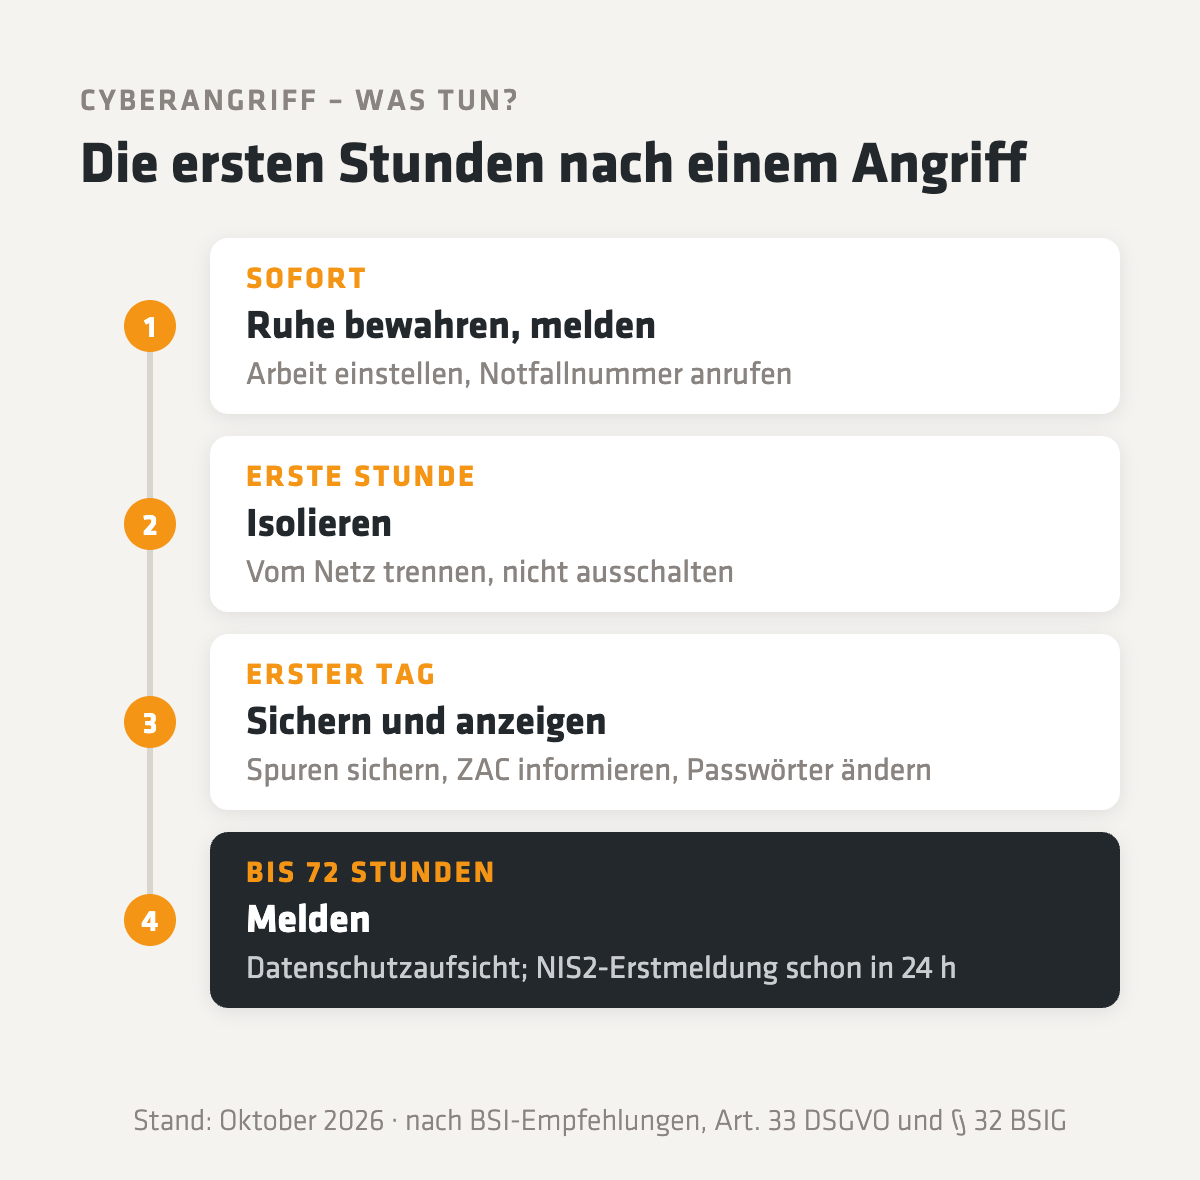
Nach einem Cyberangriff zählt in den ersten Stunden vor allem eines: geordnet handeln statt hektisch. Ruhe bewahren, den Vorfall sofort melden, betroffene Systeme vom Netz trennen, ohne sie auszuschalten, Beweise sichern und die richtigen Stellen informieren. Ein Cyberangriff ist ein gezielter Versuch, über eure IT an Daten, Geld oder Zugänge zu kommen oder den Betrieb lahmzulegen, heute häufig mit Erpressersoftware (Ransomware). Wer vorher festgelegt hat, wer was tut, verliert im Ernstfall keine Zeit.
Woran erkennt ihr, dass gerade ein Angriff läuft?
Meist an Dingen, die niemand bewusst ausgelöst hat. Typische Anzeichen sind Dateien, die sich nicht mehr öffnen lassen und eine fremde Endung tragen, ein Erpresserschreiben auf dem Bildschirm, neue Administratorkonten oder Mails aus euren Postfächern, die keiner geschrieben hat.
Auch kleinere Auffälligkeiten können der Anfang sein: ein Virenschutz, der plötzlich deaktiviert ist, Anmeldungen zu ungewöhnlichen Zeiten oder ein Kollege, der berichtet, er habe sein Passwort auf einer seltsamen Seite eingegeben. Wichtig ist, solche Beobachtungen nicht für sich zu behalten. Hat jemand auf einen Link in einer verdächtigen Mail geklickt, aber noch ist nichts passiert? Dann helfen die ersten Schritte aus unserem Beitrag Phishing-Mails erkennen.
Die ersten Minuten: Ruhe bewahren und melden
Der erste Schritt ist kein technischer: Ruhe bewahren und den Vorfall sofort an die zuständige Stelle melden. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bringt es auf seiner IT-Notfallkarte auf den Punkt: lieber einmal mehr als einmal zu wenig anrufen.
Die IT-Notfallkarte des BSI nennt fünf Fragen, die eine gute Meldung beantwortet:
- Wer meldet?
- Welches IT-System ist betroffen?
- Was habt ihr beobachtet, und wie habt ihr mit dem System gearbeitet?
- Wann ist das Ereignis eingetreten?
- Wo steht das betroffene System (Gebäude, Raum, Arbeitsplatz)?
Dazu drei Verhaltensregeln: die Arbeit am betroffenen System einstellen, Beobachtungen dokumentieren und Maßnahmen nur nach Anweisung einleiten. Gerade der letzte Punkt ist wichtig. Gut gemeinte Aufräumaktionen, etwa Dateien löschen oder einen Virenscan starten, können Spuren vernichten, die später für die Aufklärung fehlen.
Isolieren: vom Netz trennen, aber nicht ausschalten
Betroffene Systeme werden vom Netzwerk und vom Internet getrennt, aber nicht heruntergefahren. So stoppt ihr die Ausbreitung, ohne Spuren im Arbeitsspeicher zu verlieren.
In seiner Checkliste Technik empfiehlt das BSI, betroffene Systeme vom internen Netz und vom Internet zu trennen, zum Beispiel durch Ziehen des Netzwerkkabels. Und es rät ausdrücklich, das Gerät nicht herunterzufahren oder auszuschalten, wenn eine technische Analyse geplant ist. Im Arbeitsspeicher stecken oft Hinweise darauf, wie die Angreifer vorgegangen sind.
Ganz so einfach ist es in der Praxis nicht immer: Laptops laufen auf Akku weiter, WLAN-Geräte haben kein Kabel. Das BSI rät deshalb auch nicht pauschal zum Stecker-Ziehen, sondern dazu, Gegenmaßnahmen mit den zuständigen Ansprechpartnern abzustimmen (FAQ zur IT-Notfallkarte). Für euer Team heißt das: melden und Finger weg. Die Trennung übernimmt, wer dafür festgelegt ist.
Danach gilt laut BSI:
- Zugangsdaten als kompromittiert behandeln: Alle Passwörter, die auf betroffenen Systemen gespeichert oder nach dem Befall eingegeben wurden, werden geändert, und zwar von einem sauberen Gerät aus. Warum eine zweite Anmeldestufe hier viel abfängt, steht in unserem Beitrag zu MFA und Passkeys.
- Backups prüfen, bevor ihr sie nutzt: Gibt es aktuelle, saubere Sicherungen? Online erreichbare Backups können mitbetroffen sein. Wie eine Sicherung aussieht, die einen Angriff übersteht, beschreiben wir unter Backup ist nicht Disaster Recovery. Für Daten in der Cloud lohnt der Blick in unseren Beitrag zum Microsoft-365-Backup.
- Mit einer Neuinstallation rechnen: Befallene Systeme gelten als vollständig kompromittiert. Das BSI empfiehlt, im Regelfall eine komplette Neuinstallation einzuplanen.
Im Ernstfall gewinnt nicht, wer am schnellsten klickt, sondern wer weiß, wen er anruft.
Polizei einschalten: die ZAC beim LKA NRW
Ein Cyberangriff ist eine Straftat, und für Unternehmen gibt es bei der Polizei eine eigene Anlaufstelle. In Nordrhein-Westfalen ist das die Zentrale Ansprechstelle Cybercrime (ZAC) beim Landeskriminalamt NRW.
Die ZAC ist laut polizei.de der polizeiliche Kontaktpunkt für Unternehmen, besonders in akuten Fällen. Zuständig ist die ZAC des Bundeslandes, in dem euer Unternehmen sitzt oder die Tat begangen wurde. Für NRW nennt die Übersicht folgende Kontaktdaten:
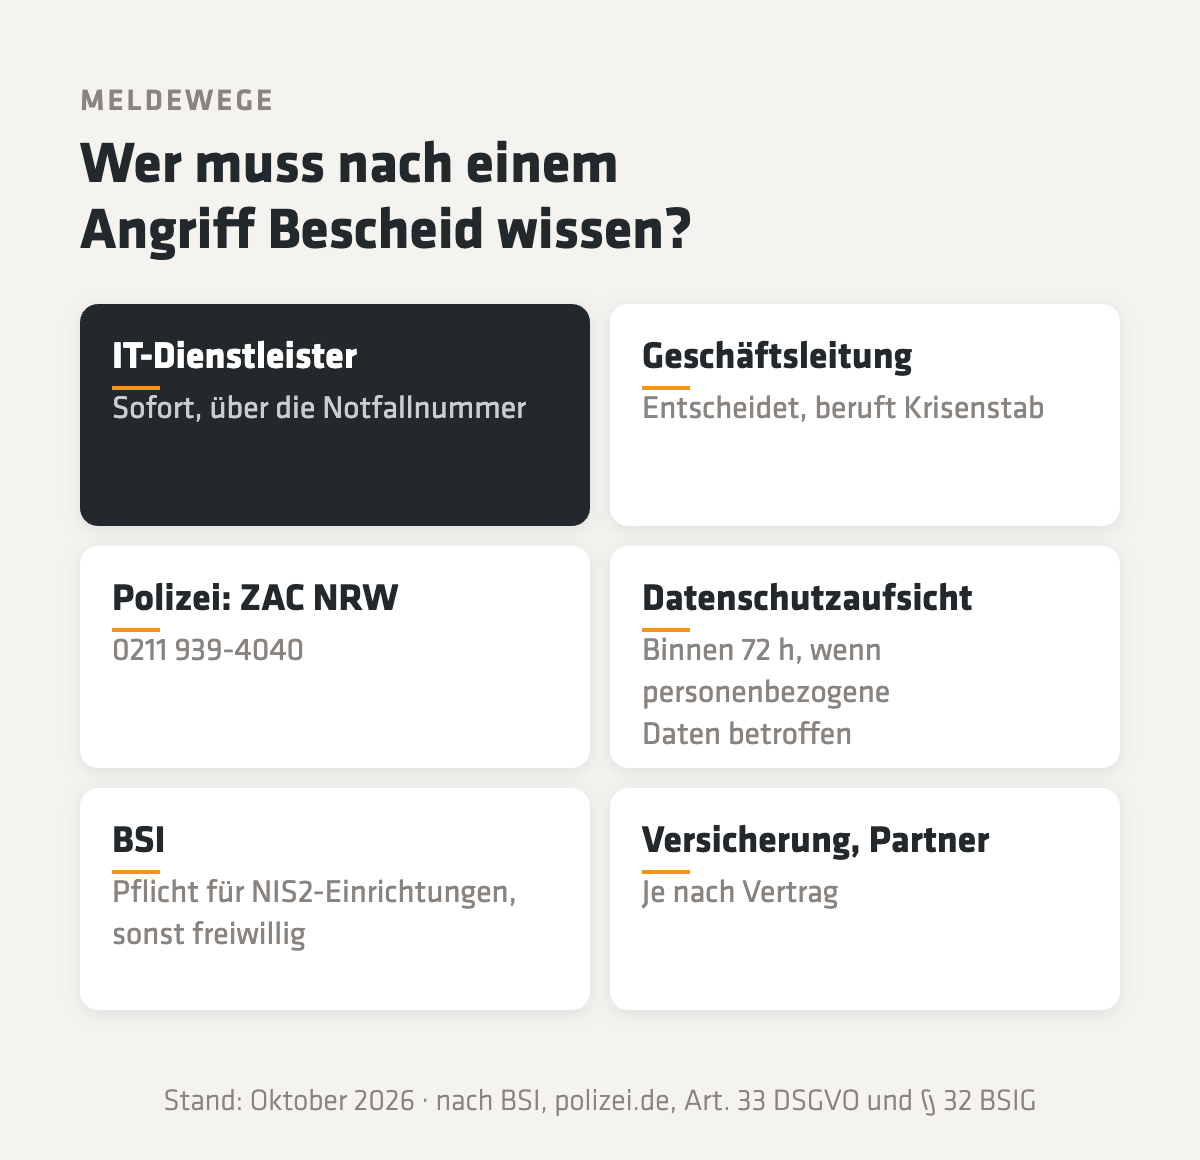
- Telefon: 0211 939-4040
- E-Mail: cybercrime.lka@polizei.nrw.de
Das LKA NRW empfiehlt bei Ransomware klar: Anzeige erstatten, kein Lösegeld zahlen und keine eigenen Entschlüsselungsversuche unternehmen, weil sie eine spätere Entschlüsselung erschweren können. Wer Strafverfolgung will, sollte beweissicher vorgehen. Das BSI empfiehlt dafür, gegebenenfalls eine forensische Sicherung inklusive Speicherabbild anzufertigen, bevor Virenschutzprogramme laufen.
Melden: Datenschutz, NIS2 und Verträge
Ob und wo ihr melden müsst, hängt davon ab, was betroffen ist und wer ihr seid. Drei Fragen helfen beim Sortieren.
Sind personenbezogene Daten betroffen? Dann greift die Datenschutz-Grundverordnung. Nach Art. 33 DSGVO meldet ihr eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden, nachdem sie euch bekannt wurde, an die zuständige Aufsichtsbehörde, es sei denn, sie führt voraussichtlich zu keinem Risiko für die Betroffenen. Für Unternehmen in NRW ist das die Landesbeauftragte für Datenschutz und Informationsfreiheit (LDI NRW). Besteht ein hohes Risiko, müsst ihr nach Art. 34 DSGVO auch die betroffenen Personen benachrichtigen. Bindet euren Datenschutzbeauftragten früh ein.
Seid ihr eine NIS2-Einrichtung? Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz (BSI-FAQ). Besonders wichtige und wichtige Einrichtungen müssen erhebliche Sicherheitsvorfälle an das BSI melden: eine frühe Erstmeldung binnen 24 Stunden, eine Meldung binnen 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach (§ 32 BSIG). Ob ihr dazugehört, klärt die Betroffenheitsprüfung des BSI. Alle anderen können Vorfälle freiwillig und auf Wunsch anonym über das Meldeformular des BSI melden.
Was steht in euren Verträgen? Die Checkliste Organisatorisches des BSI erinnert an vertragliche Informationspflichten gegenüber Auftraggebern, Geschäftspartnern, Dienstleistern und Versicherungen. Wer eine Cyberversicherung hat, sollte deren Meldewege kennen, bevor etwas passiert.
Dieser Überblick ist keine Rechtsberatung. Bei Fragen zu Meldepflichten im Einzelfall hilft euer Datenschutzbeauftragter oder eine Anwältin bzw. ein Anwalt.
Kommunikation: intern, Kunden, Öffentlichkeit
Nach einem Angriff wollen Mitarbeitende, Kunden und manchmal die Presse wissen, was los ist. Wer nicht informiert, lässt Raum für Gerüchte.
Das BSI rät in seiner Checkliste Organisatorisches, die interne Information der Mitarbeitenden nicht zu vernachlässigen, eine Person für die Kommunikation zu benennen und auch Kunden und Öffentlichkeit mitzudenken. Aus der Praxis kommen drei Punkte dazu:
- Ein Kanal außerhalb der befallenen Systeme: Wenn Mailserver oder Konten kompromittiert sind, lesen Angreifer womöglich mit. Telefon oder eine vorbereitete Telefonkette sind dann der sicherere Weg.
- Eine Stimme nach außen: Eine Person spricht mit Kunden und Presse, alle anderen verweisen an sie.
- Fakten statt Spekulation: Sagt, was ihr wisst, was ihr tut und wann es das nächste Update gibt. Vermutungen über Täter oder Schadenshöhe bleiben draußen.
Die Notfallkarte: was ihr heute vorbereiten solltet
Die beste Zeit für einen IT-Notfallplan ist, bevor ihr ihn braucht. Ein einfacher Einstieg ist die IT-Notfallkarte des BSI, die wie das Schild »Verhalten im Brandfall« funktioniert.
Die Karte könnt ihr kostenlos herunterladen, mit eurer Notfallnummer ergänzen und im Flur oder an den Arbeitsplätzen aushängen (BSI). Darauf aufbauend:
Karte
Notfallkarte aushängen
Wen ruft das Team an?
Tragt eine Nummer ein, die auch nachts und am Wochenende jemand annimmt, etwa euren IT-Dienstleister, und hängt die Karte gut sichtbar auf.
Kontakte
Liste auf Papier
Wer muss informiert werden?
Geschäftsleitung, IT-Dienstleister, Datenschutzbeauftragter, ZAC, Versicherung, Bank. Ausgedruckt, denn im Ernstfall ist der Server vielleicht nicht erreichbar.
Rollen
Zuständigkeiten klären
Wer entscheidet was?
Legt fest, wer Systeme trennen darf, wer meldet und wer kommuniziert. Das BSI empfiehlt im Ernstfall einen Krisenstab mit klaren Aufgaben.
Üben
Einmal durchspielen
Klappt das auch?
Spielt einen Vorfall am Tisch durch. Dabei fällt auf, welche Nummer fehlt, welches Passwort nur einer kennt und welches Backup nie getestet wurde.
Wie wir euch im Ernstfall unterstützen
Bei unseren Kunden mit Managed Services gilt: Im Ernstfall steht sofort jemand bereit, der eure Systeme kennt. Ein fester Ansprechpartner, laufendes Monitoring und vorher festgelegte Reaktionszeiten sorgen dafür, dass im Notfall niemand erst suchen muss, wer zuständig ist.
Noch besser ist, wenn es gar nicht so weit kommt. Auf unserer Seite zur IT-Sicherheit beschreiben wir, wie wir mit euch vorgehen: erst ein Lagebild mit Prioritäten, in dem wir auch Backup und Notfallvorsorge prüfen, dann ein Sicherheitskonzept mit Notfallplan, dazu Awareness-Trainings, damit ein Angriff gar nicht erst Fuß fasst.
Häufige Fragen zum Verhalten nach einem Cyberangriff
Soll ich den Computer nach einem Cyberangriff ausschalten?
In der Regel nicht. Das BSI empfiehlt, betroffene Geräte vom Netzwerk zu trennen, sie aber nicht herunterzufahren, wenn eine technische Analyse geplant ist, weil im Arbeitsspeicher wichtige Spuren liegen. Als Mitarbeitende stellt ihr am besten die Arbeit ein, meldet den Vorfall und wartet auf Anweisung.
Muss ich einen Cyberangriff melden?
Das hängt vom Einzelfall ab. Sind personenbezogene Daten betroffen, ist nach Art. 33 DSGVO meist eine Meldung an die Datenschutzaufsicht binnen 72 Stunden nötig. NIS2-pflichtige Einrichtungen müssen erhebliche Vorfälle zusätzlich an das BSI melden, alle anderen können das freiwillig tun.
Wo zeige ich einen Cyberangriff in NRW an?
Unternehmen in Nordrhein-Westfalen wenden sich an die Zentrale Ansprechstelle Cybercrime (ZAC) beim LKA NRW, telefonisch unter 0211 939-4040 oder per Mail an cybercrime.lka@polizei.nrw.de. In akuten Notlagen gilt der Notruf 110.
Sollte man bei Ransomware Lösegeld zahlen?
Das LKA NRW rät klar davon ab. Jede Zahlung unterstützt die Täter, und es gibt keine Garantie, dass die Daten danach wieder entschlüsselt werden. Sinnvoller ist es, in getestete Backups und einen Wiederanlaufplan zu investieren.
Was ist eine IT-Notfallkarte?
Die IT-Notfallkarte des BSI ist ein Aushang nach dem Vorbild des Schilds »Verhalten im Brandfall«. Sie nennt die Notfallnummer, die wichtigsten Fragen für eine Meldung und drei Verhaltensregeln. Ihr könnt sie kostenlos herunterladen und mit eurer eigenen Nummer ergänzen.
Was gehört in einen IT-Notfallplan?
Mindestens eine Kontaktliste auf Papier, klare Rollen für Entscheidung, Technik und Kommunikation, eine Übersicht der wichtigsten Systeme und ein getesteter Wiederanlaufplan mit Backups. Wichtig ist, den Plan einmal durchzuspielen, bevor ihr ihn braucht.
Erstellt mit KI-Unterstützung, Überarbeitung sowie Freigabe von David Lensing. [Wie wir mit KI arbeiten →]


Oliver, Frank und Andreas
Eure Ansprechpartner
Seid ihr auf den Ernstfall vorbereitet?
Notfallvorsorge mit validdata
Wir schauen mit euch auf Backups, Zugänge und Notfallplan und sagen euch, was im Ernstfall fehlen würde – bevor er eintritt.
Sicherheits-Check anfragen