Von NIS2 betroffen ist in Deutschland, wer in einem der im Gesetz genannten Sektoren tätig ist und mindestens 50 Beschäftigte hat oder mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme. NIS2 ist eine EU-Richtlinie für ein einheitlich hohes Niveau an Cybersicherheit, die Deutschland mit dem NIS-2-Umsetzungsgesetz seit dem 6. Dezember 2025 umsetzt. Betroffene Unternehmen müssen sich beim BSI registrieren, Sicherheitsmaßnahmen umsetzen und erhebliche Vorfälle melden. Viele kleinere Betriebe fallen nicht direkt darunter, bekommen die Anforderungen aber über ihre Kunden zu spüren.
Was ist NIS2 und seit wann gilt es in Deutschland?
NIS2 ist die zweite EU-Richtlinie zur Netz- und Informationssicherheit, die Richtlinie (EU) 2022/2555. In Deutschland gilt sie über das NIS-2-Umsetzungsgesetz, das am 6. Dezember 2025 in Kraft getreten ist.
Laut BSI hat der Bundestag das Gesetz am 13. November 2025 beschlossen, der Bundesrat am 21. November. Verkündet wurde es am 5. Dezember, einen Tag später trat es in Kraft. Die meisten Pflichten stehen seitdem im neu gefassten BSI-Gesetz (BSIG). Rund 30.000 Unternehmen müssen damit laut IHK Nord Westfalen strengere Vorgaben zur IT-Sicherheit erfüllen. Zuständige Aufsicht ist das Bundesamt für Sicherheit in der Informationstechnik (BSI).
Bin ich von NIS2 betroffen? Drei Prüffragen
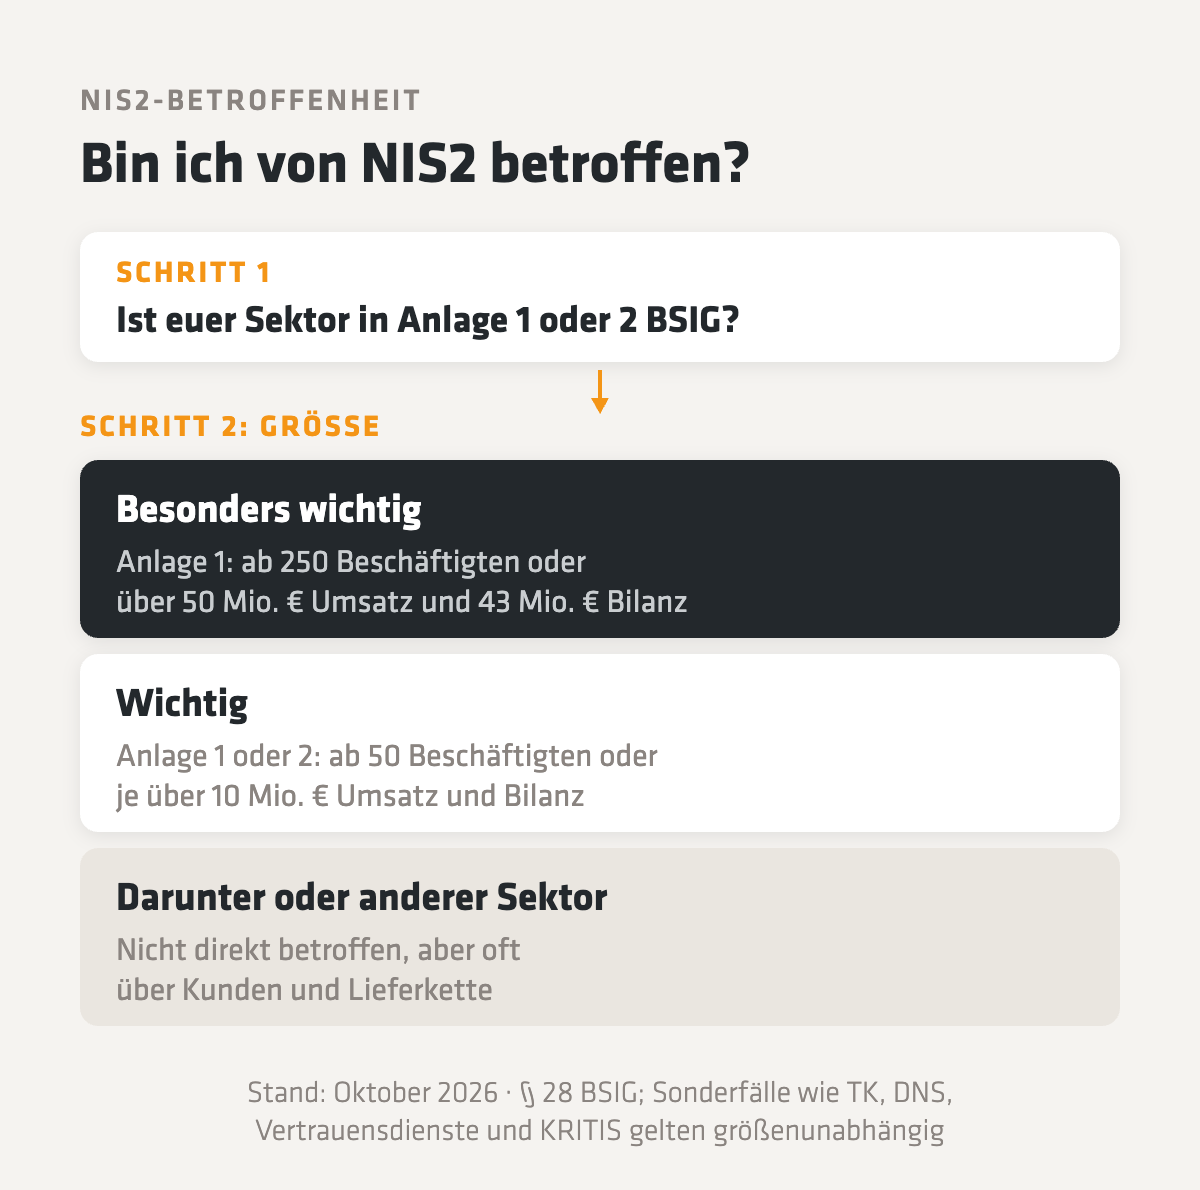
Ob ihr betroffen seid, hängt von zwei Dingen ab: eurem Sektor und eurer Größe. Wer in einem der Sektoren aus Anlage 1 oder 2 des BSIG tätig ist und die Größenschwelle erreicht, ist betroffen.
1. Seid ihr in einem der genannten Sektoren tätig? Anlage 1 BSIG nennt die Sektoren mit hoher Kritikalität: Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser, digitale Infrastruktur und Weltraum. Zur digitalen Infrastruktur zählen ausdrücklich auch Managed Service Provider und Managed Security Service Provider, also IT-Dienstleister, die Systeme ihrer Kunden betreuen.
Anlage 2 BSIG nennt weitere kritische Sektoren: Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, Forschung, Anbieter digitaler Dienste und das verarbeitende Gewerbe. Gerade dieser letzte Punkt ist für den Mittelstand wichtig: Er umfasst unter anderem Maschinenbau, elektrische Ausrüstungen, Kraftwagen und Kraftwagenteile, sonstigen Fahrzeugbau, Medizinprodukte sowie Datenverarbeitungsgeräte und elektronische Erzeugnisse.
2. Erreicht ihr die Größenschwelle? Nach § 28 BSIG gilt:
- Besonders wichtige Einrichtung: Sektor aus Anlage 1 und mindestens 250 Beschäftigte oder mehr als 50 Millionen Euro Jahresumsatz und zugleich mehr als 43 Millionen Euro Jahresbilanzsumme.
- Wichtige Einrichtung: Sektor aus Anlage 1 oder 2 und mindestens 50 Beschäftigte oder jeweils mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme.
Gerechnet wird nach der EU-Empfehlung für kleine und mittlere Unternehmen. Laut BSI können dabei auch Daten verbundener Unternehmen einfließen.
3. Gibt es eine Sonderregel für euch? Einige Einrichtungen sind unabhängig von ihrer Größe erfasst, etwa Anbieter öffentlicher Telekommunikationsdienste, Vertrauensdiensteanbieter und DNS-Diensteanbieter. Betreiber kritischer Anlagen (KRITIS) gelten automatisch als besonders wichtige Einrichtungen.
Wichtig: Das BSI teilt euch nicht mit, ob ihr betroffen seid. Die Prüfung liegt bei euch. Die Betroffenheitsprüfung des BSI hilft dabei, ist aber unverbindlich. In Grenzfällen lohnt sich eine rechtliche Beratung.
Was müssen betroffene Unternehmen jetzt tun?
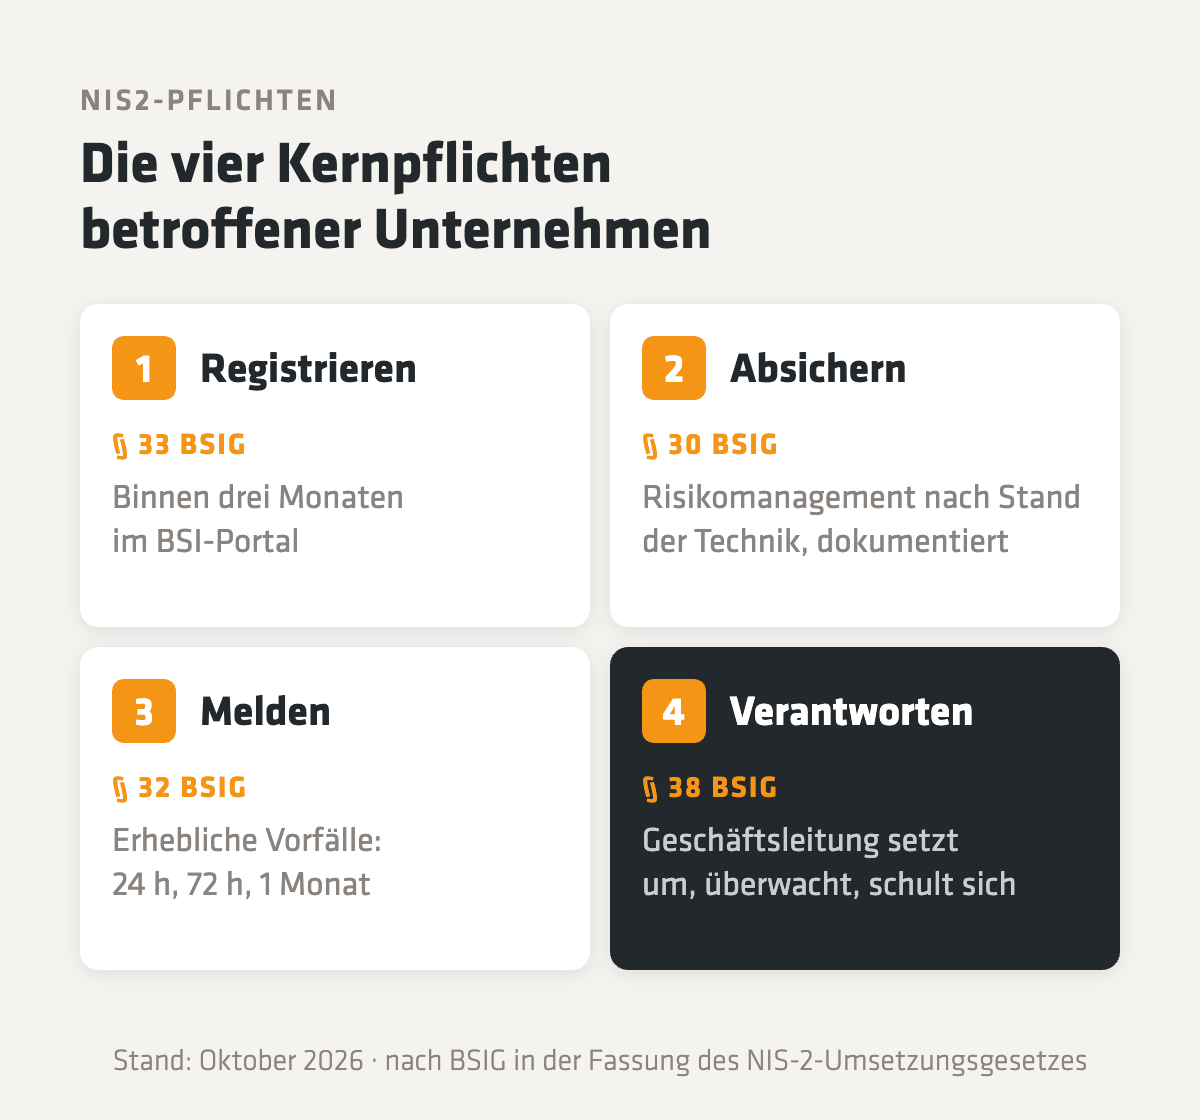
Vier Pflichten stehen im Mittelpunkt: registrieren, absichern, melden und Verantwortung übernehmen.
Registrieren. Nach § 33 BSIG müssen sich betroffene Einrichtungen spätestens drei Monate nach Beginn ihrer Betroffenheit beim BSI registrieren. Für Unternehmen, die schon beim Inkrafttreten betroffen waren, endete diese Frist am 6. März 2026 (IHK Nord Westfalen). Wer sie verpasst hat, sollte die Registrierung jetzt nachholen. Sie läuft über das BSI-Portal mit einem »Mein Unternehmenskonto« und einem ELSTER-Organisationszertifikat. Ändern sich eure Angaben, müsst ihr sie binnen zwei Wochen aktualisieren.
Absichern. § 30 BSIG verlangt geeignete, verhältnismäßige und wirksame Maßnahmen, die dem Stand der Technik entsprechen und dokumentiert werden. Zu den Mindestinhalten gehören unter anderem:
- Risikoanalyse und Sicherheitskonzept
- Umgang mit Sicherheitsvorfällen
- Backup-Management, Notfallwiederherstellung und Krisenmanagement
- Sicherheit der Lieferkette
- Schulungen und Sensibilisierung
- Zugriffskontrolle und Multi-Faktor-Authentifizierung
Melden. Erhebliche Sicherheitsvorfälle müssen nach § 32 BSIG gemeldet werden: eine frühe Erstmeldung binnen 24 Stunden, eine Meldung binnen 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach. Was in den ersten Stunden nach einem Angriff sonst zu tun ist, beschreiben wir in unserem Beitrag Cyberangriff – was tun?.
Verantworten. Dazu gleich mehr, denn dieser Punkt betrifft die Geschäftsführung persönlich.
Was NIS2 für die Geschäftsleitung bedeutet
NIS2 macht Cybersicherheit zur Chefsache. Die Geschäftsleitung muss die Sicherheitsmaßnahmen umsetzen, ihre Umsetzung überwachen und sich regelmäßig schulen lassen.
So steht es in § 38 BSIG. Verletzt die Geschäftsleitung diese Pflichten schuldhaft und entsteht dadurch ein Schaden, haftet sie gegenüber dem Unternehmen nach den Regeln des jeweiligen Gesellschaftsrechts. Die Schulungen sollen so viel Wissen vermitteln, dass die Geschäftsleitung Risiken und Sicherheitsmaßnahmen selbst erkennen und bewerten kann. Verstöße etwa gegen die Pflichten zum Risikomanagement und zur Meldung können zudem als Ordnungswidrigkeit mit Bußgeld geahndet werden (§ 65 BSIG).
NIS2 ist kein IT-Projekt, sondern Chefsache mit IT-Anteil.
Nicht betroffen? Warum NIS2 trotzdem bei euch ankommt
Auch wer nicht unter NIS2 fällt, bekommt die Regeln oft über Kunden zu spüren. Betroffene Unternehmen müssen nämlich die Sicherheit ihrer Lieferkette sicherstellen, und dazu gehören ihre Zulieferer und Dienstleister.
Das BSI stellt in seinen FAQ klar: Zulieferer, die selbst nicht betroffen sind, fallen nicht direkt unter das Gesetz. Die Regeln wirken aber mittelbar über die Geschäftsbeziehung. Laut Gesetzesbegründung gehören dazu etwa vertragliche Vereinbarungen zu Risikomanagement und Patchmanagement.
Stellt euch einen Zulieferer mit 30 Mitarbeitenden vor, der Teile für einen Maschinenbauer fertigt. Er ist selbst nicht betroffen. Trotzdem landet bei ihm ein Fragebogen: Nutzt ihr Zwei-Faktor-Anmeldung? Wie sind eure Backups geschützt? Wer meldet uns einen Sicherheitsvorfall, und wie schnell? Wer darauf gute Antworten hat, bleibt ein verlässlicher Partner.
Für Unternehmen ohne eigene Pflicht ist die Liste aus § 30 deshalb eine gute Orientierung. Ein sinnvoller Einstieg sind die Punkte, die Kunden am häufigsten abfragen: MFA und Passkeys für alle Konten, getestete Backups, ein Notfallplan und regelmäßige Sensibilisierung im Team.
Wie wir euch dabei unterstützen
Ob ihr rechtlich betroffen seid, ist eine juristische Frage, die wir nicht verbindlich beantworten. Was wir tun: die technischen und organisatorischen Maßnahmen mit euch angehen, die NIS2 und eure Kunden erwarten.
Auf unserer Seite zur IT-Sicherheit beschreiben wir unser Vorgehen. Am Anfang steht ein Lagebild: Welche Systeme sind erreichbar, wo liegen die Daten, wer hat welche Rechte, wie steht es um Backup und Notfallvorsorge? Daraus entsteht ein IT-Sicherheitskonzept mit Prioritäten. In der Umsetzung geht es um Firewall, Virenschutz und mehrstufige Backups, um die Härtung von Microsoft 365 mit Zwei-Faktor-Authentifizierung und Zugriffsregeln und um Awareness-Trainings für das Team. Sicherheit ohne Panikmache: Wir fangen bei dem an, was das größte Risiko senkt, und sagen, was warten kann. Das gilt bei unseren Kunden am Niederrhein und im Münsterland für NIS2-Pflichtige genauso wie für ihre Zulieferer.
Dieser Beitrag ist keine Rechtsberatung. Für die verbindliche Einordnung eures Unternehmens wendet euch an eine Anwältin oder einen Anwalt.
Häufige Fragen zu NIS2 im Mittelstand
Ab wann ist ein Unternehmen von NIS2 betroffen?
Wenn es in einem Sektor aus Anlage 1 oder 2 des BSI-Gesetzes tätig ist und mindestens 50 Beschäftigte hat oder jeweils mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme. Ab 250 Beschäftigten oder mehr als 50 Millionen Euro Umsatz und 43 Millionen Euro Bilanzsumme gelten Unternehmen aus Anlage-1-Sektoren als besonders wichtige Einrichtungen.
Wie prüfe ich, ob mein Unternehmen unter NIS2 fällt?
Prüft zuerst, ob eure Tätigkeit zu einer Einrichtungsart in Anlage 1 oder 2 des BSIG passt, dann eure Größe. Die kostenlose Betroffenheitsprüfung des BSI führt durch diese Fragen, ist aber unverbindlich. Dokumentiert das Ergebnis, auch wenn ihr nicht betroffen seid.
Bis wann musste man sich beim BSI registrieren?
Betroffene Einrichtungen müssen sich spätestens drei Monate nach Beginn ihrer Betroffenheit registrieren. Für Unternehmen, die schon beim Inkrafttreten am 6. Dezember 2025 betroffen waren, endete die Frist am 6. März 2026. Wer sie verpasst hat, sollte die Registrierung umgehend nachholen.
Gilt NIS2 auch für Unternehmen mit weniger als 50 Mitarbeitenden?
In der Regel nicht direkt, solange auch Umsatz und Bilanzsumme unter den Schwellen liegen. Ausnahmen gelten etwa für Telekommunikationsanbieter, Vertrauensdiensteanbieter und DNS-Diensteanbieter. Indirekt kann NIS2 aber über Kunden greifen, die ihre Lieferkette absichern müssen.
Muss die Geschäftsführung eine NIS2-Schulung machen?
Ja, bei betroffenen Einrichtungen. Nach § 38 BSIG muss die Geschäftsleitung regelmäßig an Schulungen teilnehmen, um Risiken und Sicherheitsmaßnahmen erkennen und bewerten zu können. Sie muss die Maßnahmen außerdem umsetzen und deren Umsetzung überwachen.
Was bedeutet NIS2 für Zulieferer?
Zulieferer, die selbst nicht betroffen sind, fallen nicht direkt unter das Gesetz. Ihre Kunden müssen aber die Sicherheit ihrer Lieferkette sicherstellen und geben Anforderungen oft per Vertrag oder Fragebogen weiter. Typisch sind Fragen nach Zwei-Faktor-Anmeldung, Backups, Patchmanagement und Meldewegen bei Vorfällen.
Erstellt mit KI-Unterstützung, Überarbeitung sowie Freigabe von David Lensing. [Wie wir mit KI arbeiten →]


Oliver, Frank und Andreas
Eure Ansprechpartner
NIS2 im Blick, ohne Panik
Sicherheits-Check mit validdata
Wir verschaffen euch ein Lagebild, setzen Prioritäten und gehen die Maßnahmen an, die NIS2 und eure Kunden erwarten – Schritt für Schritt.
Sicherheits-Check anfragen