Backup ist nicht Disaster Recovery – so baut ihr eine Backup-Strategie, die im Ernstfall trägt

Eine Backup-Strategie legt fest, welche Daten ihr wie oft, wohin und wie geschützt sichert – und wie schnell ihr sie im Ernstfall zurückbekommt. Ein Backup ist dabei nur die Kopie. Disaster Recovery ist der Plan, mit dem ihr nach einem schweren Ausfall wieder arbeitsfähig werdet: welche Systeme zuerst, aus welcher Sicherung, in welcher Zeit und durch wen. Wer nur das eine hat, merkt den Unterschied meist erst, wenn es zu spät ist.
Was ist der Unterschied zwischen Backup und Disaster Recovery?
Ein Backup beantwortet die Frage »Sind die Daten noch da?«. Disaster Recovery beantwortet die Frage »Wann können wir wieder arbeiten?«.
Stellt euch vor, an einem Montagmorgen startet der Server nicht mehr. Ein Backup gibt es, es lief jede Nacht. Trotzdem stehen sofort neue Fragen im Raum: Auf welche Hardware spielen wir es zurück? In welcher Reihenfolge starten die Dienste, damit das Warenwirtschaftssystem seine Datenbank und die Anmeldung findet? Wo liegen die Zugangsdaten für die Backup-Software, wenn sie bisher nur auf dem ausgefallenen Server notiert waren? Und wer entscheidet, ob ihr den Stand von gestern Nacht nehmt oder einen älteren?
Genau diese Antworten gehören in einen Wiederanlaufplan. Er umfasst typischerweise:
- Prioritäten: Welche Systeme brauchen wir zuerst, welche können warten?
- Reihenfolge: Was muss laufen, bevor anderes startet, etwa Netzwerk und Anmeldung vor dem ERP.
- Ziele: Wie viel Datenverlust und wie viel Ausfallzeit sind pro System vertretbar? Dazu gleich mehr.
- Zuständigkeiten: Wer entscheidet, wer stellt wieder her, wer informiert das Team?
- Notfallunterlagen: Zugangsdaten, Lizenzschlüssel und Kontaktdaten an einem Ort, der auch ohne die eigene IT erreichbar ist.
Die 3-2-1-Regel – und warum heute 3-2-1-1-0 gilt
Die 3-2-1-Regel ist die bekannteste Faustregel für eine Backup-Strategie: drei Kopien eurer Daten, auf zwei verschiedenen Speichermedien, eine davon außer Haus. Die Erweiterung 3-2-1-1-0 ergänzt eine unveränderliche oder getrennte Kopie und null Fehler bei der Wiederherstellung.
Im Einzelnen, so wie der Backup-Hersteller Veeam die Regel beschreibt:
- 3 Kopien: die Originaldaten plus zwei Sicherungen.
- 2 Medien: zum Beispiel ein Backup-Speicher im Haus und ein Cloud-Speicher, damit ein defektes Medium nicht alle Kopien mitnimmt.
- 1 Kopie außer Haus: getrennt vom Standort, damit Brand, Wasser oder Diebstahl nicht Original und Sicherung gleichzeitig treffen.
- 1 unveränderliche oder getrennte Kopie: eine Sicherung, die sich nicht ändern oder löschen lässt, auch nicht mit Administratorrechten.
- 0 Fehler: Sicherungen werden regelmäßig geprüft und Wiederherstellungen getestet.
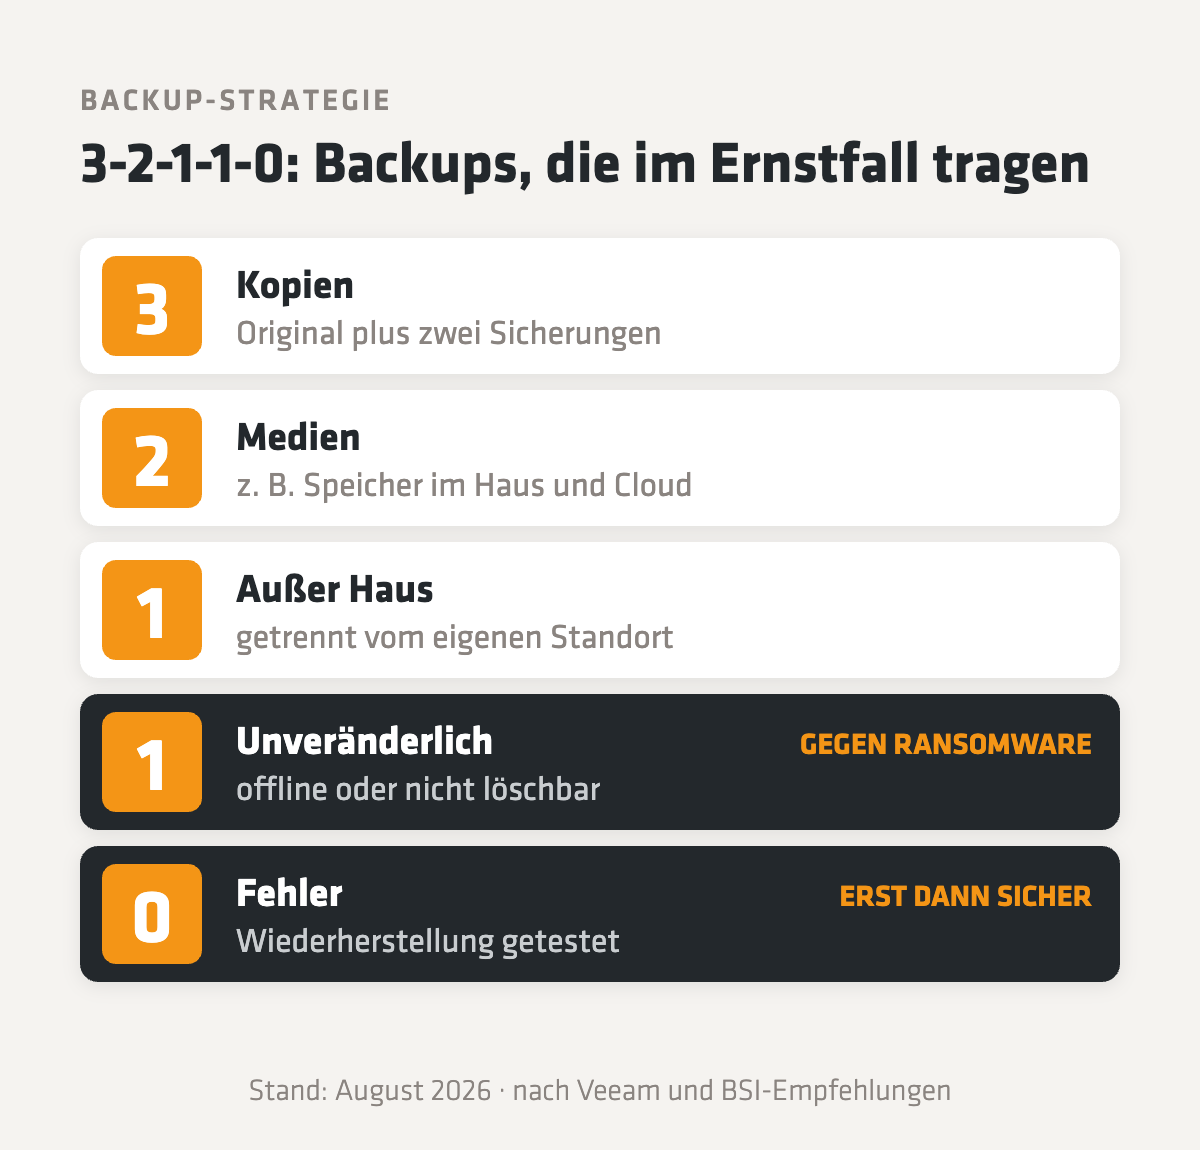
Die letzten beiden Ziffern sind keine Kür. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) schreibt in seinen Top-10-Maßnahmen gegen Ransomware unmissverständlich, dass Daten in einem Offline-Backup gesichert werden müssen, das nach dem Backupvorgang von den übrigen Systemen getrennt wird. Und es empfiehlt, die Planungen für die Wiederherstellung einem Praxistest zu unterziehen.
RPO und RTO: zwei Werte, die ihr festlegen solltet
RPO und RTO übersetzen »Wie schlimm wäre ein Ausfall?« in zwei konkrete Werte. Der RPO legt fest, wie viel Datenverlust ihr verkraftet, der RTO, wie lange ein System höchstens stehen darf.
RPO (Recovery Point Objective) ist der Zeitpunkt, bis zu dem die Daten nach einem Ausfall wiederhergestellt sein müssen (NIST-Definition). Praktisch: Wie viele Stunden Arbeit dürfen verloren gehen? Läuft das Backup nur nachts, verliert ihr im schlechtesten Fall einen ganzen Arbeitstag an Buchungen, Aufträgen und Mails.
RTO (Recovery Time Objective) ist die Zeit, die ein System höchstens im Wiederherstellungszustand sein darf, bevor es den Betrieb spürbar beeinträchtigt (NIST-Definition). Praktisch: Ab wann steht der Laden?
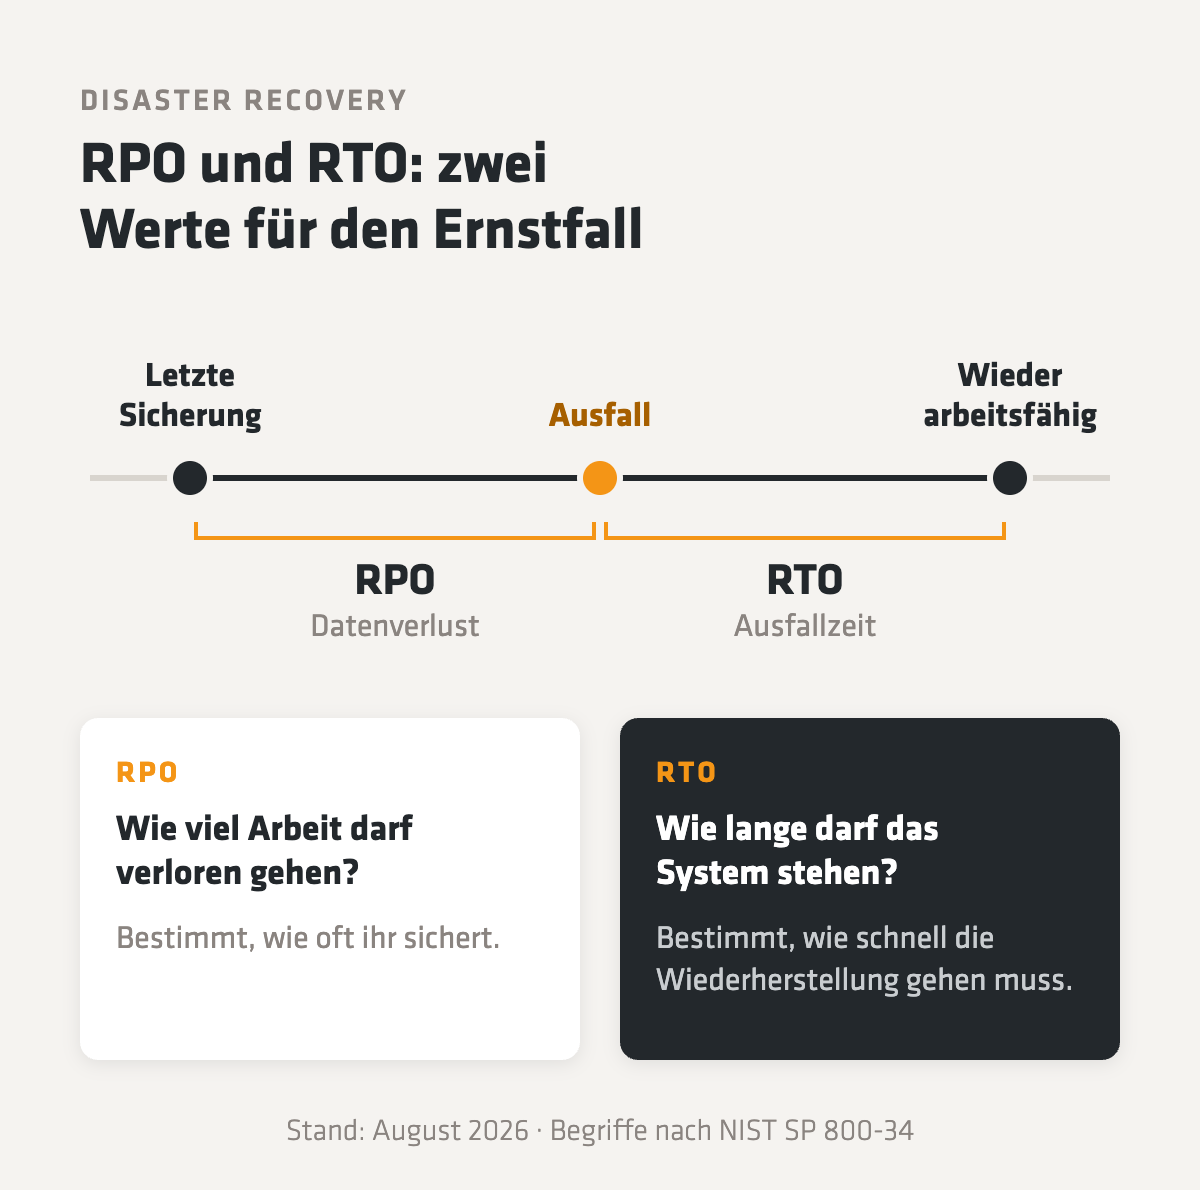
Beide Werte sind keine IT-Entscheidung, sondern eine Entscheidung der Geschäftsführung. Für einen SHK-Betrieb ist ein Tag ohne E-Mail vielleicht ärgerlich, ein Tag ohne Auftrags- und Terminplanung aber kaum zu überbrücken. Deshalb lohnt es sich, die Werte pro System festzulegen, statt einen für alles. Aus ihnen ergibt sich dann die Technik: Wie oft wird gesichert, wo liegt die Kopie, wie schnell lässt sie sich zurückspielen?
Ein Backup, das nie zurückgespielt wurde, ist eine Vermutung.
Wiederherstellung testen: so geht ihr vor
Ein Backup ist erst dann eines, wenn ihr es erfolgreich zurückgespielt habt. Grüne Haken in der Backup-Software zeigen, dass gesichert wurde, nicht, dass die Wiederherstellung klappt.
Ein Test muss kein Großprojekt sein. Vier Stufen haben sich bewährt:
Datei
Einzelnes zurückholen
Kommt eine Datei sauber zurück?
Holt regelmäßig eine zufällige Datei oder ein Postfachelement aus der Sicherung und öffnet es. Das dauert Minuten und zeigt, ob Sicherung und Zugriff funktionieren.
System
Server testweise starten
Läuft das System aus der Sicherung?
Startet einen Server aus dem Backup in einer abgeschotteten Testumgebung, ohne Verbindung zum Produktivnetz. Prüft, ob Anwendungen und Datenbanken hochkommen.
Ernstfall
Wiederanlauf durchspielen
Schafft ihr euren RTO?
Spielt den Ausfall nach Plan durch, in der festgelegten Reihenfolge, und messt die Zeit. Liegt sie über eurem RTO, müssen Technik oder Plan nachgebessert werden.
Lernen
Ergebnis festhalten
Was hat gehakt?
Dokumentiert Dauer, Probleme und fehlende Unterlagen. Wiederholt den Test nach größeren Änderungen, etwa einem neuen Server oder einer neuen Anwendung.
Ransomware zielt auf eure Backups
Erpressersoftware verschlüsselt nicht nur Arbeitsdaten, sondern versucht gezielt, erreichbare Sicherungen zu löschen oder mitzuverschlüsseln. Schutz bietet nur eine Kopie, an die der Angreifer nicht herankommt.
Das BSI zählt Ransomware zu den größten operativen Bedrohungen der Cybersicherheit und betont, dass sie große und kleine Unternehmen treffen kann. Der Einstieg erfolgt häufig über eine Mail, die jemand für echt hält. Wie ihr solche Mails erkennt, auch wenn KI sie fehlerfrei formuliert, steht in unserem Beitrag zum Erkennen von Phishing-Mails.
Für die Backups selbst heißt das:
- Offline oder unveränderlich: Eine Kopie liegt entweder physisch getrennt vom Netz oder auf einem Speicher mit Unveränderlichkeit (»Immutability«), der Löschen und Überschreiben für einen festgelegten Zeitraum technisch verhindert.
- Eigene Zugänge: Die Backup-Umgebung hat eigene Anmeldedaten, getrennt von der normalen Benutzerverwaltung, und ist zusätzlich mit einem zweiten Faktor geschützt.
- Überwachung: Fehlgeschlagene Sicherungen, plötzlich gelöschte Backups oder ungewöhnliche Datenmengen fallen auf, bevor ihr die Kopie braucht.
- Auch die Cloud mitdenken: Daten in Microsoft 365 und anderen Cloud-Diensten gehören genauso in die Strategie. Prüft, was der Anbieter tatsächlich sichert und wie lange.
Wie wir das bei unseren Kunden angehen
Bei unseren Kunden am Niederrhein und im Münsterland beginnt das Thema mit einer Bestandsaufnahme: Was wird gesichert, wohin, wie oft, und wann wurde zuletzt etwas zurückgespielt? Diagnose vor Therapie. Erst danach legen wir mit euch RPO und RTO fest und bauen die Sicherung passend dazu.
Im Rahmen unserer Managed Services richten wir Datensicherung, Firewall und Virenschutz ein, prüfen sie regelmäßig und stellen sicher, dass ein Backup im Notfall wirklich zurückkommt, nicht nur »vermutlich«. Die Systeme überwachen wir laufend, damit eine fehlgeschlagene Sicherung auffällt, bevor sie fehlt. Für Backups arbeiten wir unter anderem mit Veeam. Auf unserer Seite zur IT-Sicherheit beschreiben wir, wie mehrstufige, DSGVO- und GoBD-konforme Backups als zweite Verteidigungslinie in ein Sicherheitskonzept passen.
Häufige Fragen zur Backup-Strategie
Was ist eine Backup-Strategie?
Eine Backup-Strategie legt fest, welche Daten wie oft, auf welchen Medien und an welchen Orten gesichert werden und wie schnell sie wiederherstellbar sein müssen. Dazu gehören auch der Schutz der Sicherungen vor Angriffen und regelmäßige Wiederherstellungstests. Grundlage sind RPO und RTO, die ihr pro System festlegt.
Was bedeutet 3-2-1-1-0 beim Backup?
Drei Kopien der Daten, auf zwei verschiedenen Medien, eine davon außer Haus, eine unveränderlich oder offline und null Fehler bei geprüften Wiederherstellungen. Die Regel erweitert die klassische 3-2-1-Regel um den Schutz vor Ransomware und den Test.
Ist ein NAS oder eine Cloud-Synchronisation ein Backup?
Eine Synchronisation ist kein Backup, denn sie überträgt auch Löschungen und verschlüsselte Dateien. Ein NAS im selben Netz kann Teil der Strategie sein, ist aber für Angreifer oft genauso erreichbar wie der Server. Es braucht zusätzlich eine getrennte oder unveränderliche Kopie.
Was ist der Unterschied zwischen RPO und RTO?
Der RPO beschreibt, wie viel Datenverlust ihr verkraftet, also bis zu welchem Zeitpunkt die Daten zurückkommen müssen. Der RTO beschreibt, wie lange ein System höchstens ausfallen darf. Der RPO bestimmt, wie oft ihr sichert, der RTO, wie schnell die Wiederherstellung gehen muss.
Wie oft sollte man die Wiederherstellung testen?
Einzelne Dateien lassen sich mit wenig Aufwand regelmäßig testen, etwa monatlich. Den Wiederanlauf ganzer Systeme solltet ihr in festen Abständen und nach jeder größeren Änderung der Infrastruktur durchspielen. Das BSI empfiehlt, die Planungen einem Praxistest zu unterziehen.
Was ist ein unveränderliches Backup?
Ein unveränderliches Backup ist eine Sicherung, die für einen festgelegten Zeitraum weder geändert noch gelöscht werden kann, auch nicht mit Administratorrechten. Damit bleibt sie selbst dann nutzbar, wenn Angreifer die Kontrolle über das Netzwerk übernommen haben.
Erstellt mit KI-Unterstützung, Überarbeitung sowie Freigabe von David Lensing. [Wie wir mit KI arbeiten →]


Oliver, Frank und Andreas
Eure Ansprechpartner
Kommt euer Backup wirklich zurück?
Backup-Check mit validdata
Wir schauen uns an, was ihr sichert, wie die Kopien geschützt sind und wie schnell ihr im Ernstfall wieder arbeiten könnt – und sagen euch, wo es hakt.
Backup-Check anfragen