MFA und Passkeys im Unternehmen: Konten schützen, ohne alle zu nerven

Passkeys sind für Unternehmen der einfachste Weg zu einer Anmeldung, die Phishing standhält: kein Passwort zum Abtippen, kein Code aus der SMS, nur Fingerabdruck, Gesicht oder PIN am eigenen Gerät. Ein Passkey ist ein kryptografisches Schlüsselpaar, dessen geheimer Teil auf dem Gerät bleibt und das nur auf der echten Website funktioniert. Wer sich heute noch nur mit Passwort oder per SMS-Code anmeldet, sollte jetzt umstellen. Microsoft macht Passkeys in Entra ID seit dem 1. September 2026 schrittweise zum Standard.
Warum Passwort plus SMS-Code nicht mehr reicht
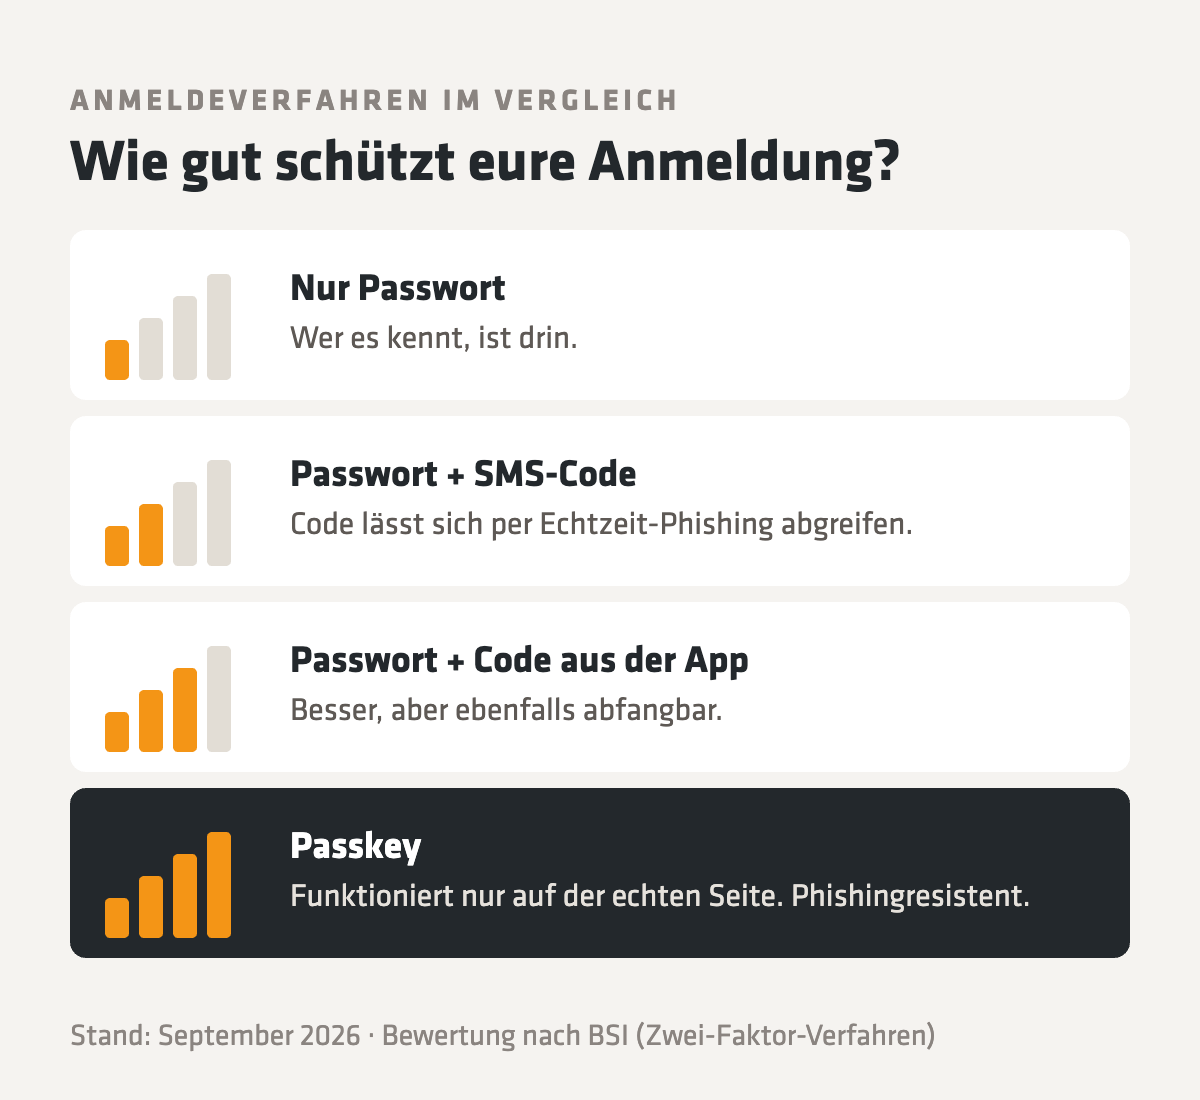
Weil sich SMS-Codes und Einmalcodes aus einer App in Echtzeit abfangen lassen. Das BSI schreibt in seiner Bewertung der Zwei-Faktor-Verfahren, dass E-Mail- und SMS-TAN-Verfahren sowie zeitbasierte Codes (TOTP) nicht vor Phishing-Angriffen schützen, die in Echtzeit ablaufen. Dabei schaltet sich eine gefälschte Seite zwischen euch und den echten Dienst und reicht den Code einfach weiter. Die beiden Passkey-Verfahren bewertet das BSI dagegen als resistent gegen übliche Phishing-Angriffe.
Das passt zu dem, was wir im Beitrag Phishing-Mails erkennen beschrieben haben: Seit KI fehlerfreie Mails schreibt, wird die gefälschte Anmeldeseite zum Standardwerkzeug. Ein zweiter Faktor, der sich abtippen lässt, hält dort nur bedingt.
Auch der klassische Rat »Passwort regelmäßig ändern« ist überholt. Das BSI nennt den pauschalen Passwortwechsel »keine zeitgemäße Schutzmaßnahme mehr« und empfiehlt stattdessen Zwei-Faktor-Anmeldung und, wo möglich, Passkeys.
MFA, 2FA, Passkey: was ist was?
Die Begriffe gehen oft durcheinander. Kurz sortiert:
- MFA (Multi-Faktor-Authentifizierung) heißt: Für die Anmeldung braucht es mindestens zwei verschiedene Faktoren, etwas, das ihr wisst, habt oder seid. 2FA ist der Fall mit genau zwei Faktoren.
- Code oder Bestätigung aus der App: der klassische zweite Faktor neben dem Passwort, zum Beispiel über den Microsoft Authenticator.
- Gerätegebundener Passkey: bleibt auf genau einem Gerät, etwa im Microsoft Authenticator, unter Windows oder auf einem FIDO2-Sicherheitsschlüssel.
- Synchronisierter Passkey: wird über einen Passwortmanager der Plattform auf mehrere Geräte verteilt, etwa iCloud-Schlüsselbund oder Google Passwortmanager.
Beide Passkey-Arten stuft das BSI als phishingresistent ein. Die Einteilung in gerätegebunden und synchronisiert stammt aus Microsofts Ankündigung vom Juli 2026.
Was Microsoft seit September 2026 in Entra ID ändert
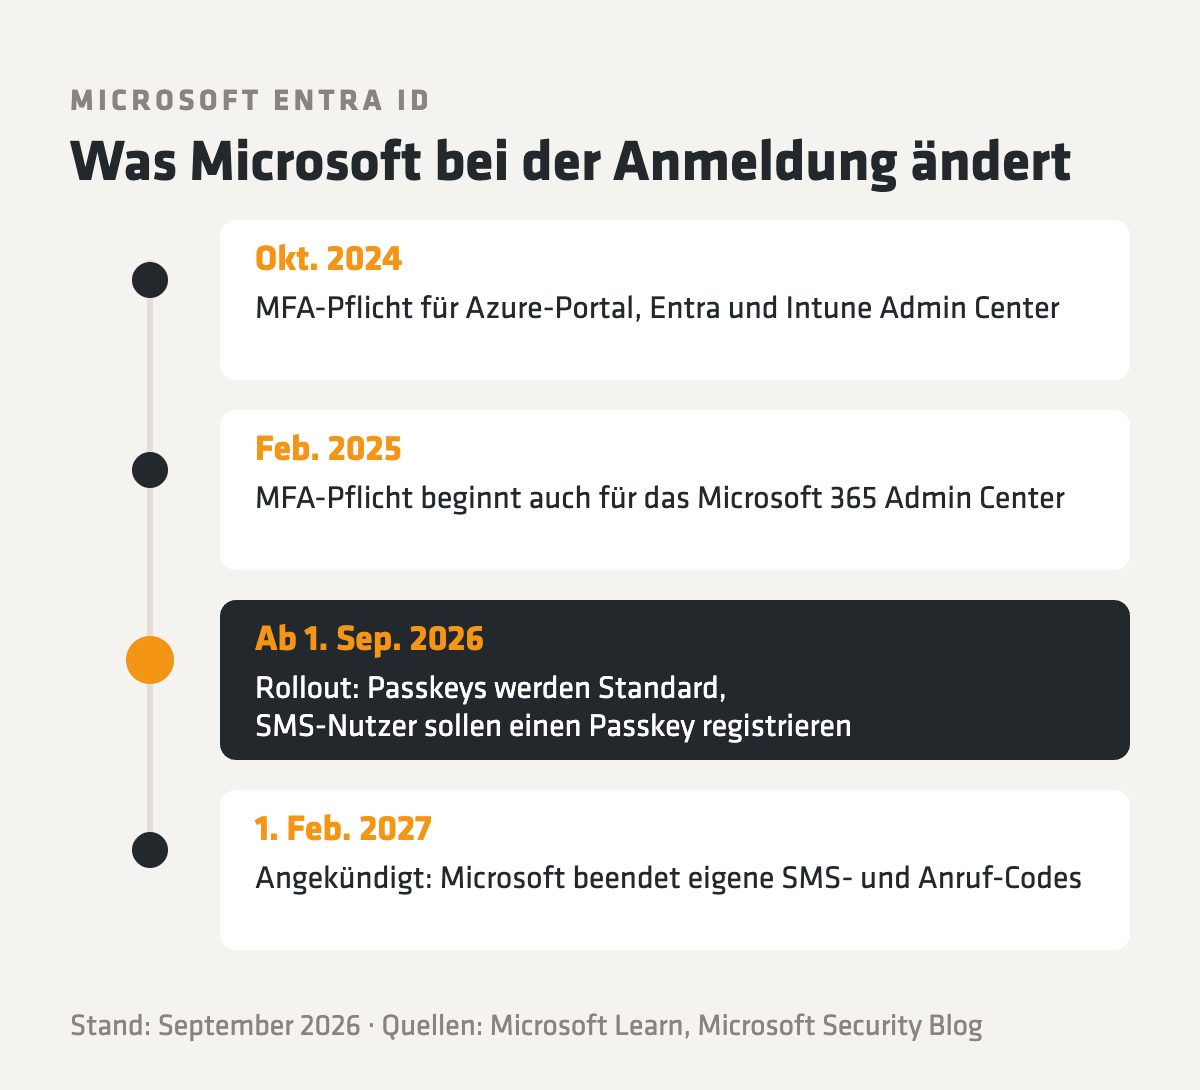
Microsoft stellt die Anmeldung in Entra ID, dem Identitätsdienst hinter Microsoft 365, gerade auf Passkeys um. Laut Microsoft Security Blog vom 13. Juli 2026 gilt für die öffentliche Microsoft-Cloud:
- Ab 1. September 2026 rollt Microsoft Passkeys als Standard aus. Wer bisher SMS oder Anruf nutzt, wird für Passkeys freigeschaltet und bei der nächsten MFA-Anmeldung zur Registrierung aufgefordert.
- Zum 1. Februar 2027 will Microsoft die eigenen SMS- und Anruf-Codes einstellen. Wer sie weiter braucht, muss einen Telefonie-Partner einbinden und dessen Kosten tragen.
- Danach müssen bisherige SMS- und Anruf-Nutzer einen Passkey registrieren, bevor sie sich anmelden können. Ein Opt-out ist laut Microsoft nicht vorgesehen.
Für Admin-Konten gilt MFA ohnehin schon: Seit Oktober 2024 verlangt Microsoft sie für das Azure-Portal, das Entra Admin Center und das Intune Admin Center, seit Februar 2025 schrittweise auch für das Microsoft 365 Admin Center (Microsoft Learn).
Heißt für euch: Wer nicht selbst plant, wird umgestellt. Besser ist, ihr bestimmt Reihenfolge und Zeitpunkt.
Die sicherste Anmeldung ist die, die eure Leute gern benutzen.
Microsoft Authenticator: der Passkey auf dem Diensthandy
Für die meisten Teams ist der Microsoft Authenticator der einfachste Einstieg. Microsoft beschreibt die App als kostenlose Passkey-Lösung für phishingresistente Anmeldungen ohne Passwort vom eigenen Smartphone. Die Passkeys im Authenticator sind gerätegebunden und verlassen das Gerät nicht, auf dem sie erstellt wurden (Microsoft Learn, Stand März 2025).
Nicht jede Stelle hat ein Diensthandy. Für Kolleginnen und Kollegen in der Werkstatt, an geteilten Rechnern oder ohne Smartphone sind FIDO2-Sicherheitsschlüssel eine gute Alternative: ein kleiner Stick am Schlüsselbund, der genauso als Passkey funktioniert. Für Admin-Konten empfehlen wir ohnehin gerätegebundene Passkeys oder Sicherheitsschlüssel.
So führt ihr MFA und Passkeys ein, ohne alle zu nerven
Die Technik ist selten das Problem. Was nervt, sind Überraschungen: plötzliche Aufforderungen, ausgesperrte Kollegen, niemand weiß, wen man fragen soll. Mit vier Schritten bleibt es ruhig:
Bestandsaufnahme
Wer meldet sich wie an?
Erst schauen, dann umstellen
Welche Konten gibt es, wer hat Admin-Rechte, wer nutzt noch SMS, welche alten Anmeldewege sind offen, welche Geräte sind im Einsatz?
Admins zuerst
Wo ist der Schaden am größten?
Starke Konten, starke Methode
Admin- und Geschäftsführungskonten bekommen zuerst Passkeys oder Sicherheitsschlüssel. Dazu ein Notfallzugang, der sicher verwahrt ist.
Team in Wellen
Wie bleibt es entspannt?
Ankündigen, begleiten
Abteilung für Abteilung, mit kurzer Anleitung und festem Ansprechpartner. Microsoft bietet dafür Registrierungskampagnen, die bei der Anmeldung zur Einrichtung auffordern.
Lücken schließen
Was darf nicht mehr gehen?
Alte Wege sperren
Alte Anmeldeprotokolle abschalten, Regeln für den Zugriff festlegen und klären, wie jemand wieder reinkommt, der sein Handy verloren hat.
Vergesst den Fernzugriff nicht. Auch VPN-Zugänge und andere Dienste außerhalb von Microsoft 365 gehören hinter einen zweiten Faktor. Das BSI empfiehlt Organisationen die Umsetzung einer Multi-Faktor-Authentisierung und bezeichnet Passkeys als sehr sichere Lösung, die Phishing durch kryptografische Schlüsselpaare verhindern kann.
Wie wir das bei euch umsetzen
Auf unserer Seite zur IT-Sicherheit beschreiben wir, was zur Härtung von Microsoft 365 gehört: Zwei-Faktor-Anmeldung, Zugriffsregeln über Conditional Access, das Sperren alter Anmeldeprotokolle, begrenzte Admin-Rechte und kontrollierte externe Freigaben. Passkeys sind der nächste Schritt auf diesem Weg.
Neue Geräte richten wir in der Regel über Microsoft Intune und Autopilot ein. So lässt sich die passwortlose Anmeldung gleich bei der Einrichtung mitdenken, statt sie später nachzurüsten. Für Firewall und VPN arbeiten wir unter anderem mit WatchGuard. Als Microsoft Solutions Partner für Modern Work begleiten wir die Umstellung von der Bestandsaufnahme bis zur letzten Abteilung.
Und weil auch die beste Anmeldung keine gelöschten Daten zurückholt, gehört ein Backup dazu. Warum Microsoft das nicht für euch übernimmt, steht im Beitrag zum Microsoft-365-Backup.
Häufige Fragen zu MFA und Passkeys
Was ist ein Passkey?
Ein Passkey ist ein Anmeldeverfahren ohne Passwort, das auf einem kryptografischen Schlüsselpaar beruht. Der geheime Schlüssel bleibt auf eurem Gerät oder in eurem Passwortmanager, entsperrt wird per Fingerabdruck, Gesicht oder PIN. Weil ein Passkey nur auf der echten Website funktioniert, läuft Phishing ins Leere.
Sind Passkeys sicherer als Zwei-Faktor-Authentifizierung per SMS?
Ja. Laut BSI schützen SMS-Codes und zeitbasierte App-Codes nicht vor Phishing in Echtzeit, Passkeys dagegen sind resistent gegen übliche Phishing-Angriffe. Dazu kommt, dass nichts abgetippt werden muss.
Was ändert Microsoft im September 2026 bei der Anmeldung?
Ab dem 1. September 2026 rollt Microsoft Passkeys in Entra ID als Standard aus. Wer bisher SMS oder Anruf als zweiten Faktor nutzt, wird bei der nächsten MFA-Anmeldung aufgefordert, einen Passkey zu registrieren. Zum 1. Februar 2027 will Microsoft die eigenen SMS- und Anruf-Codes einstellen.
Brauchen alle Mitarbeitenden ein Diensthandy für Passkeys?
Nein. Passkeys funktionieren auch unter Windows oder mit einem FIDO2-Sicherheitsschlüssel, der wie ein Schlüsselanhänger aussieht. Das ist praktisch für geteilte Arbeitsplätze, die Werkstatt oder Kollegen ohne Smartphone.
Was passiert, wenn jemand sein Handy mit dem Passkey verliert?
Dann braucht es einen geregelten Weg zurück ins Konto, zum Beispiel einen zweiten registrierten Passkey oder ein Wiederherstellungsverfahren über die IT. Legt das fest, bevor ihr umstellt, nicht erst im Ernstfall.
Ist der Microsoft Authenticator kostenlos?
Ja, Microsoft beschreibt den Authenticator als kostenlose Passkey-Lösung. Welche Anmeldefunktionen und Zugriffsregeln ihr in Entra ID nutzen könnt, hängt von euren Microsoft-365-Lizenzen ab.
Erstellt mit KI-Unterstützung, Überarbeitung sowie Freigabe von David Lensing. [Wie wir mit KI arbeiten →]


Oliver, Frank und Andreas
Eure Ansprechpartner
Bereit für die Anmeldung ohne Passwort?
Wir planen die Umstellung mit euch.
In einem kurzen Gespräch schauen wir, wie sich euer Team heute anmeldet, wo die größten Lücken sind und in welcher Reihenfolge ihr auf MFA und Passkeys umstellt.
Erstgespräch vereinbaren