Eine Phishing-Mail erkennt ihr heute nicht mehr zuverlässig an Tippfehlern, sondern am Zusammenhang: Wer schreibt, was soll passieren, und wohin führt der Link? Phishing ist der Versuch, euch über eine gefälschte Nachricht zu einem Klick, einer Eingabe oder einer Zahlung zu bringen, damit Kriminelle an Passwörter, Daten oder Geld kommen. Seit KI fehlerfreie und persönliche Texte schreibt, zählen feste Prüfpunkte mehr als Bauchgefühl. Die Checkliste unten könnt ihr direkt ans Team weitergeben.
Warum ihr eine Phishing-Mail nicht mehr an Fehlern erkennt
Weil generative KI Betrügern das Schreiben abnimmt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat schon im April 2024 festgestellt, dass Angreifer mit KI auch ohne Sprachkenntnisse Phishing-Nachrichten in hoher Qualität erstellen. Rechtschreibfehler und ungewöhnliche Formulierungen »reichen zur Erkennung von Phishing-Angriffen damit nicht mehr aus«.
Die alten Merkmale sind deshalb nicht falsch. Die Verbraucherzentrale nennt weiterhin Fehler, falsche Umlaute, eine unpersönliche Anrede und fremdsprachige Texte als Warnzeichen. Findet ihr so etwas, ist das ein guter Grund zur Vorsicht. Fehlen diese Zeichen, beweist das aber nichts mehr. Dazu kommt: Das BSI hält es für wahrscheinlich, dass sich Massen-Phishing und gezieltes Spear-Phishing durch KI annähern. Mails, die euren Namen, eure Firma und einen plausiblen Anlass kennen, werden also eher häufiger.
Die Checkliste: sieben Prüfpunkte für jede verdächtige Mail
Prüft nicht den Text, sondern die Umstände. Diese sieben Fragen funktionieren auch bei perfekt formulierten Mails:
- Absender: Steht hinter dem Anzeigenamen die Adresse, die ihr kennt? Achtung: Auch eine echt wirkende Adresse kann gefälscht sein.
- Anlass: Erwartet ihr diese Mail? Rechnungen, Verträge oder Mahnungen zu Vorgängen, die ihr nicht kennt, sind ein Warnsignal.
- Druck: Frist von wenigen Stunden, drohende Kontosperrung, »bitte diskret behandeln«? Zeitdruck soll eure Prüfung abkürzen.
- Link: Zeigt das Linkziel wirklich zur Firma? Mauszeiger drüber, am Handy lange drücken. Anmeldeseiten ruft ihr besser über ein Lesezeichen auf.
- Daten: Werden Passwort, TAN oder Kartendaten abgefragt? Seriöse Anbieter verlangen das nicht per Mail.
- Anhang und QR-Code: Unerwartete Anhänge, Download-Links und QR-Codes nicht öffnen, bevor der Absender bestätigt ist.
- Geld: Geht es um eine Zahlung oder eine neue Bankverbindung? Dann über einen bekannten Weg rückfragen, nie über die Kontaktdaten aus der Mail.
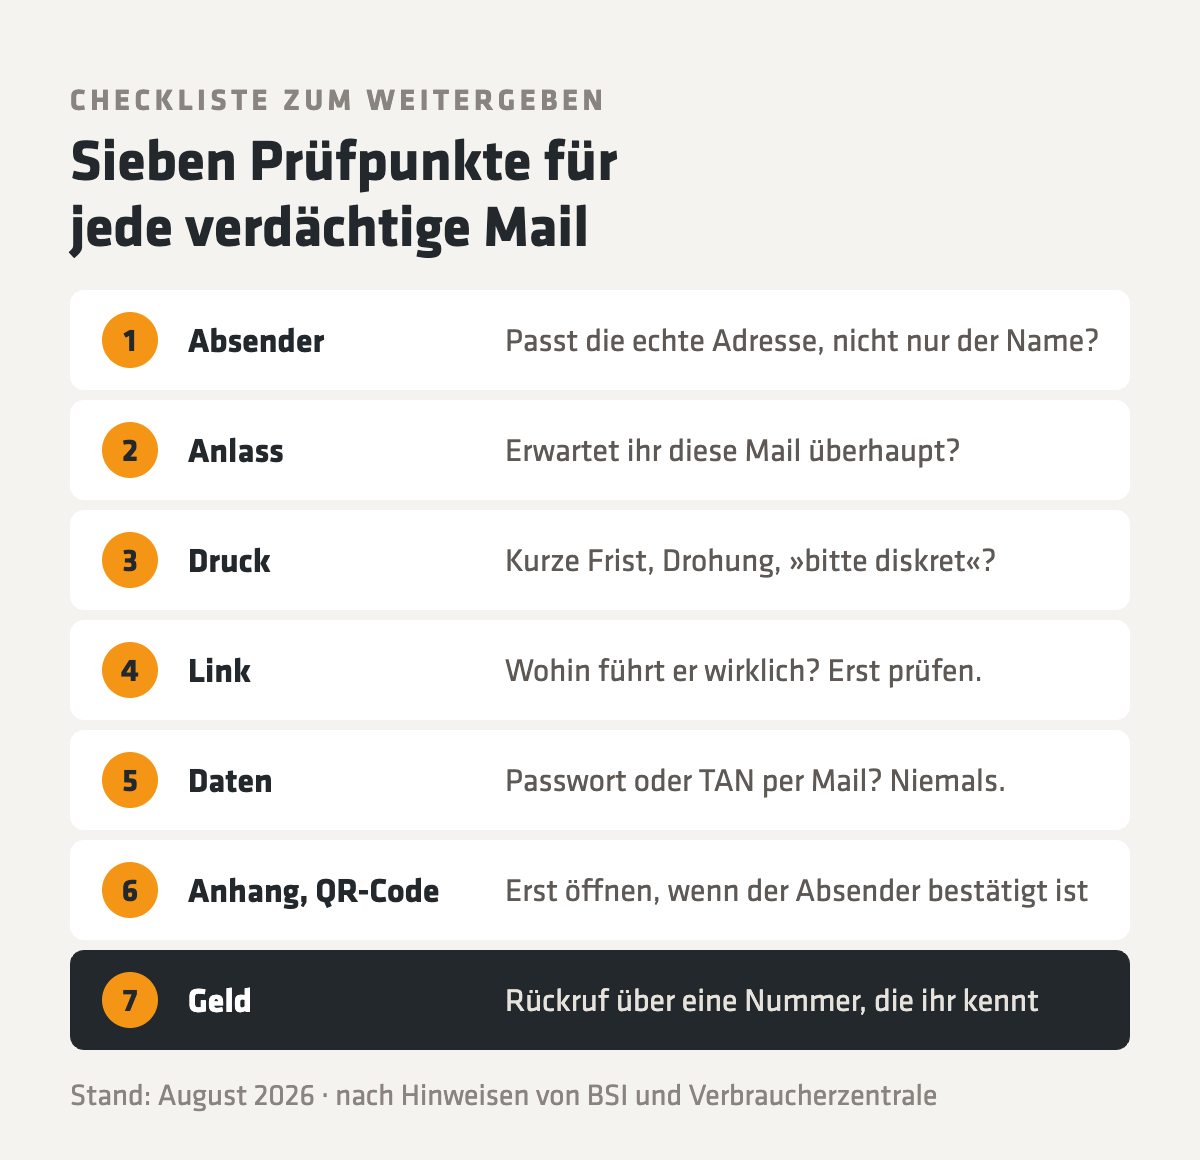
Die Punkte stützen sich auf die Hinweise der Verbraucherzentrale und die Schutzempfehlungen des BSI. Für QR-Codes, das sogenannte Quishing, gilt dasselbe wie für Links: erst das Ziel ansehen, dann öffnen (Verbraucherzentrale zu Quishing).
Wer nur einen Punkt mitnimmt, sollte Punkt 7 nehmen. Eine Rückfrage über eine Nummer, die ihr schon gespeichert habt, kostet zwei Minuten und hebelt fast jede Masche aus, egal wie gut der Text ist.
Wo KI-Phishing im Firmenalltag ansetzt
Angreifer zielen dorthin, wo im Alltag ohnehin Zugangsdaten eingegeben oder Zahlungen freigegeben werden. Typisch sind drei Muster.
Die gefälschte Anmeldung. Eine Mail meldet ein volles Postfach, eine geteilte Datei oder eine abgelaufene Sitzung und führt auf eine nachgebaute Login-Seite, etwa für Microsoft 365. Wer dort sein Passwort eingibt, gibt es direkt weiter.
Die geänderte Bankverbindung. Ein bekannter Lieferant teilt mit, dass sich seine Kontonummer geändert hat, oft im Ton früherer Mails. Die nächste Zahlung landet dann auf dem Konto der Betrüger.
Die Anweisung vom Chef. Beim sogenannten CEO-Fraud geben sich Täter als Geschäftsführung oder Geschäftspartner aus und drängen meist die Buchhaltung zu einer eiligen Überweisung. Die Polizeiliche Kriminalprävention rät zu klaren Regeln für Abwesenheiten, zur Rückfrage bei der genannten Person und dazu, Vorgesetzte vor der Zahlung einzubinden.
Solche Anweisungen kommen nicht mehr nur per Mail. Mit KI lassen sich Stimmen und Videos bekannter Personen nachahmen. Die Polizei empfiehlt deshalb: auflegen und über die gespeicherte Nummer zurückrufen, eine Frage stellen, die nur die echte Person beantworten kann, und im Unternehmen feste Rückrufregeln oder interne Codes vereinbaren (Polizei zu Deepfake-Betrug).
Nicht der Text verrät die Fälschung, sondern der Weg, auf dem ihr sie prüft.
Geklickt? Das sind die ersten Schritte
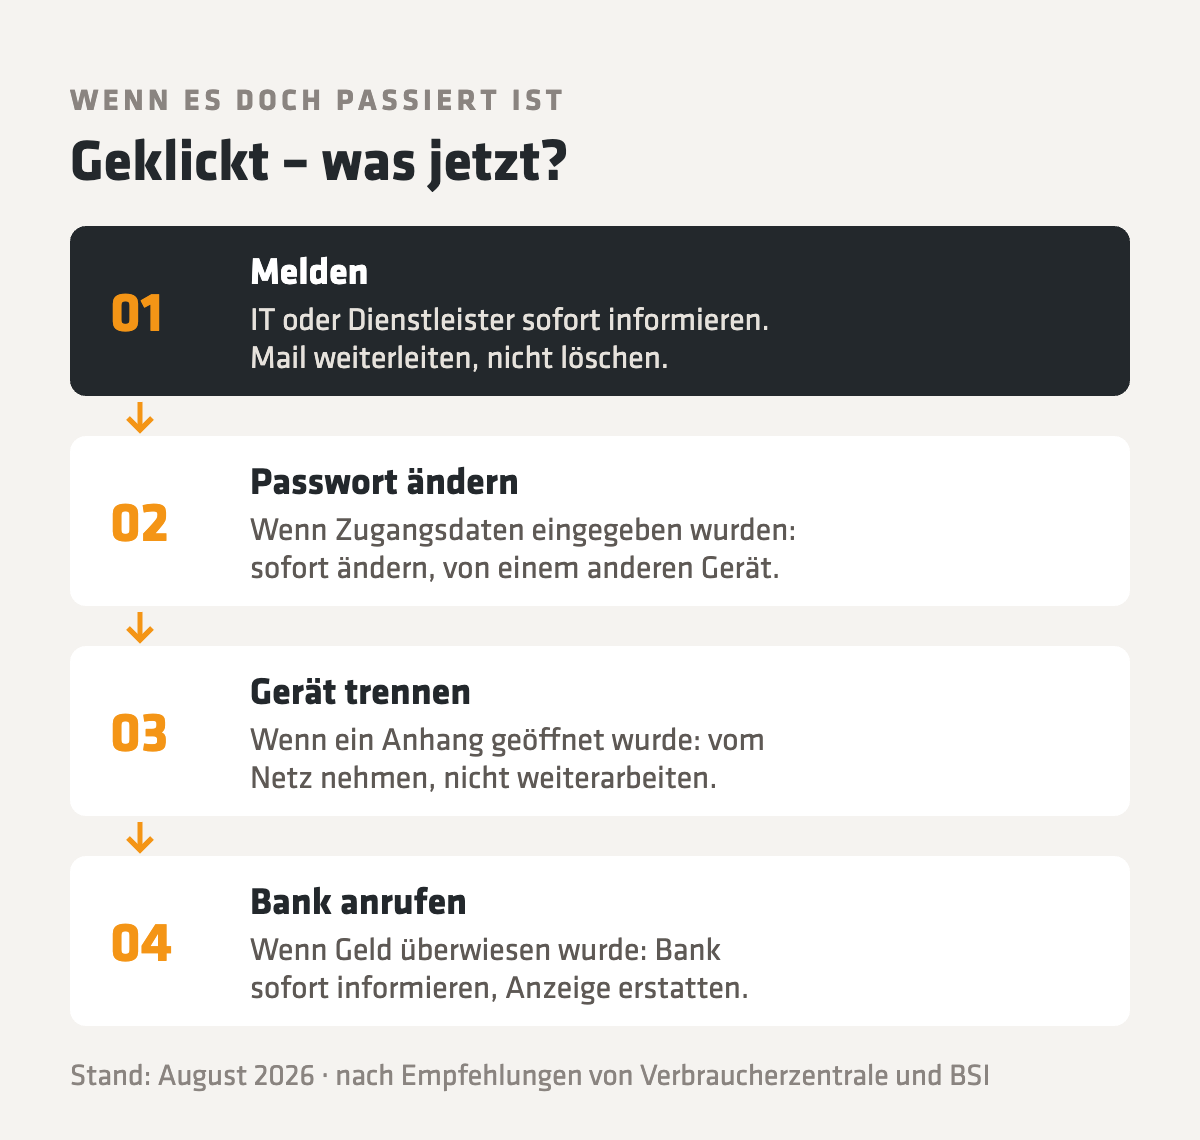
Schnell melden ist wichtiger als sich zu schämen. Je früher die IT Bescheid weiß, desto kleiner bleibt der Schaden. Die Schritte orientieren sich an den Empfehlungen der Verbraucherzentrale und der BSI-Checkliste für den Ernstfall:
Melden
Wer muss Bescheid wissen?
Sofort, ohne Scham
Gebt der IT oder eurem Dienstleister Bescheid und leitet die Mail weiter. Nicht löschen, bevor sie gemeldet ist: Sie hilft, andere Postfächer zu prüfen.
Passwort ändern
Wurden Zugangsdaten eingegeben?
Von einem anderen Gerät
Ändert das Passwort sofort, am besten von einem anderen Gerät, und überall dort, wo ihr dasselbe Passwort nutzt.
Gerät trennen
Wurde ein Anhang geöffnet?
Ausbreitung stoppen
Nehmt das Gerät vom Netz und arbeitet nicht weiter, bis es geprüft ist.
Bank anrufen
Ist Geld geflossen?
Zahlung stoppen
Ruft sofort eure Bank an, um die Überweisung wenn möglich zurückzuholen, und erstattet Anzeige bei der Polizei.
Phishing-Schulung: was im Team wirklich hilft
Eine gute Phishing-Schulung ist kurz, regelmäßig und praxisnah. Ein Vortrag pro Jahr reicht nicht, weil sich die Maschen schneller ändern als die Folien. Was sich bewährt:
- Echte Beispiele statt Theorie. Zeigt Mails, wie sie bei euch ankommen könnten: mit euren Lieferanten, euren Abläufen, eurem Tonfall.
- Simulierte Phishing-Mails. Sie trainieren den Moment, in dem es zählt: mitten im Arbeitstag, zwischen zwei Telefonaten.
- Ein einfacher Meldeweg. Ein Knopf im Mailprogramm oder eine feste Adresse. Wer meldet, wird gelobt, nicht ausgefragt.
- Regeln für Zahlungen. Rückruf bei neuer Bankverbindung und ein Vier-Augen-Prinzip für Überweisungen ab einer Grenze, die ihr selbst festlegt.
Technik ersetzt das nicht, ergänzt es aber: Eine Zwei-Faktor-Anmeldung sorgt dafür, dass ein abgefischtes Passwort allein noch nicht reicht. Wer im Team ohnehin KI-Kompetenz schult, kann KI-Phishing dort gut als praktisches Beispiel aufgreifen.
Wie wir das mit euch angehen
Auf unserer Seite zur IT-Sicherheit beschreiben wir, wie wir Awareness aufbauen: Trainings, simulierte Phishing-Mails und ein Reporting, das zeigt, wo Nachholbedarf besteht, ohne Einzelne vorzuführen. Dazu kommt die Technik, die Phishing den Boden entzieht, zum Beispiel die Härtung von Microsoft 365 mit Zwei-Faktor-Anmeldung und Zugriffsregeln.
Wir fangen mit einer Bestandsaufnahme an: Welche Zugänge gibt es, wer darf was, wie laufen Zahlungen? Diagnose vor Therapie. Erst danach entscheiden wir mit euch, ob Schulung, Technik oder ein klarer Meldeweg zuerst den größten Unterschied macht.
Häufige Fragen zum Erkennen von Phishing-Mails
Woran erkenne ich eine Phishing-Mail, wenn sie keine Fehler enthält?
Am Zusammenhang. Prüft, ob ihr die Mail erwartet, ob Absenderadresse und Linkziel wirklich zur Firma passen und ob Zeitdruck aufgebaut wird. Geht es um Zugangsdaten oder Geld, fragt über einen bekannten Kontaktweg nach, nie über die Daten aus der Mail.
Was ist KI-Phishing?
KI-Phishing sind Betrugsnachrichten, die mit Hilfe generativer KI erstellt werden. Sie sind sprachlich sauber, oft persönlich zugeschnitten und lassen sich in großer Zahl erzeugen. Laut BSI reichen klassische Merkmale wie Rechtschreibfehler deshalb nicht mehr aus, um sie zu erkennen.
Darf ich eine Phishing-Mail einfach löschen?
Erst melden, dann löschen. Im Unternehmen sollte die IT die Mail sehen, um zu prüfen, ob andere Postfächer dieselbe Nachricht bekommen haben. Ein fester Meldeweg macht das für alle einfach.
Was mache ich, wenn ich auf einen Phishing-Link geklickt habe?
Ruhe bewahren und sofort der IT Bescheid geben. Habt ihr Zugangsdaten eingegeben, ändert das Passwort von einem anderen Gerät aus. Wurde ein Anhang geöffnet, trennt das Gerät vom Netz, bis es geprüft ist.
Wie oft sollte eine Phishing-Schulung stattfinden?
Lieber kurz und regelmäßig als einmal im Jahr lang. Kurze Trainings mit aktuellen Beispielen und gelegentliche simulierte Phishing-Mails halten das Thema im Alltag präsent. Wichtig ist, dass Melden belohnt und Fehler nicht bloßgestellt werden.
Schützt Zwei-Faktor-Authentifizierung vor Phishing?
Sie macht Angriffe deutlich schwerer, weil ein abgefischtes Passwort allein nicht für die Anmeldung reicht. Ganz ausgeschlossen ist ein Angriff damit nicht, denn auch Bestätigungscodes lassen sich über gefälschte Seiten abfragen. Deshalb gehören Technik und ein geschultes Team zusammen.
Erstellt mit KI-Unterstützung, Überarbeitung sowie Freigabe von David Lensing. [Wie wir mit KI arbeiten →]


Oliver, Frank und Andreas
Eure Ansprechpartner
Wie fit ist euer Team gegen Phishing?
Wir schauen gemeinsam drauf.
In einem kurzen Gespräch klären wir, wo bei euch die größten Lücken liegen – bei Technik, Abläufen oder im Team – und was ihr zuerst angehen solltet.
Erstgespräch vereinbaren